Blog Techforma
Recuperação após ransomware sem perder controlo
Recuperação após ransomware exige decisões rápidas, provas preservadas e prioridades claras para retomar operações sem reabrir a porta ao ataque original.
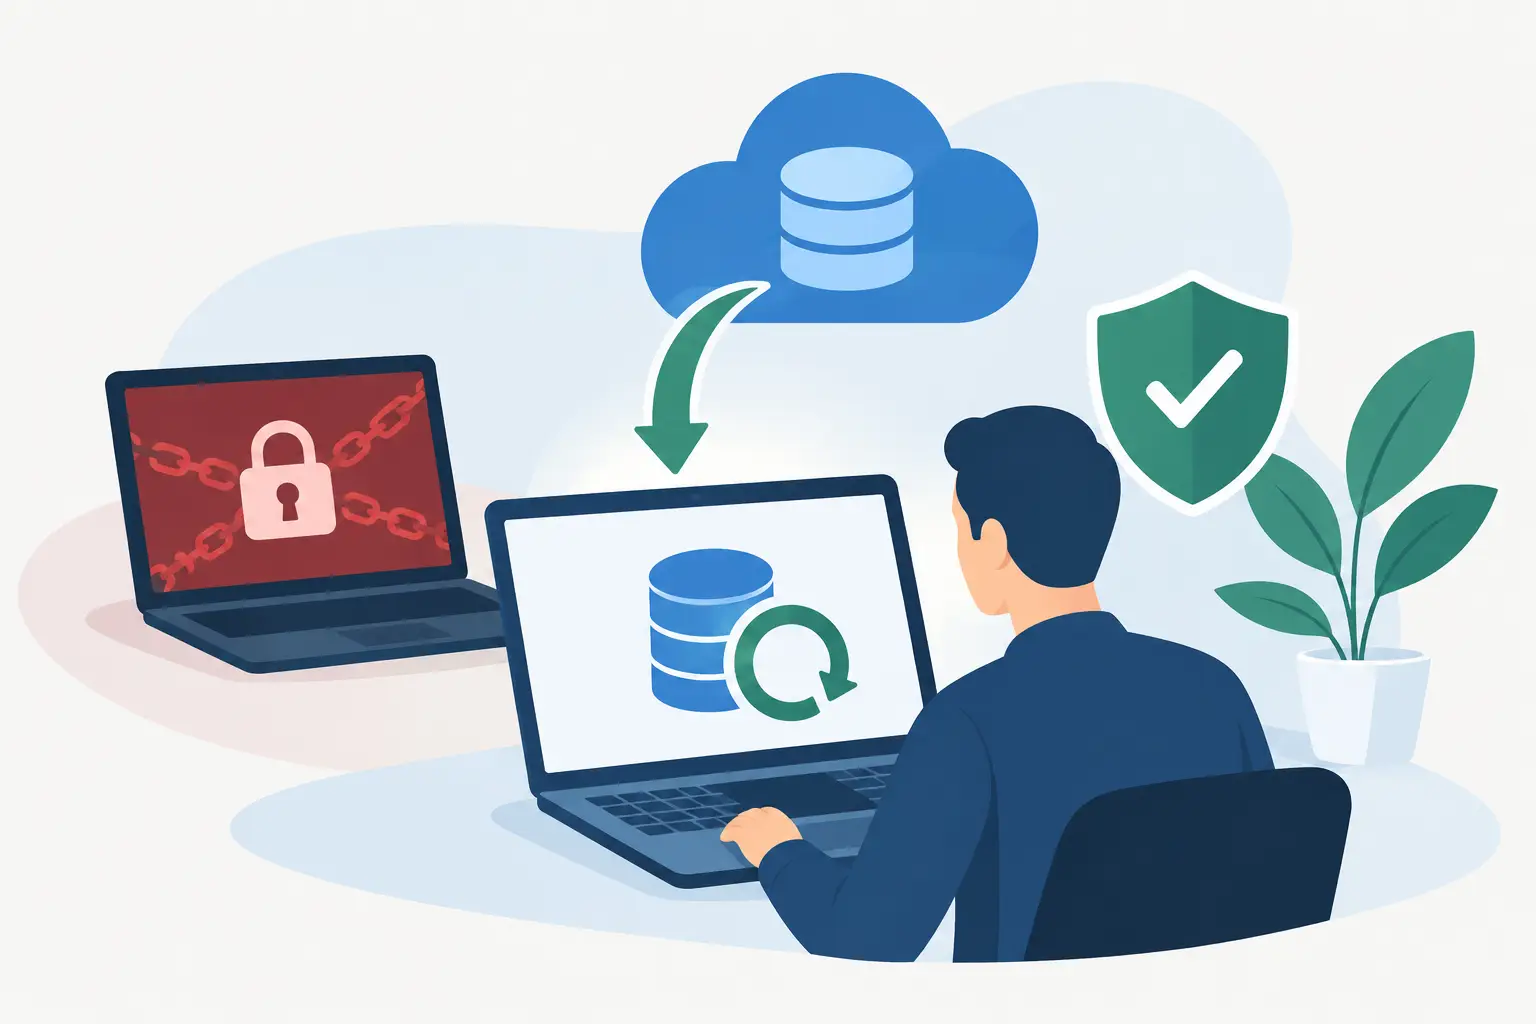
Um servidor inacessível é apenas o sintoma mais visível. Quando o ransomware bloqueia ficheiros, sistemas de gestão, correio eletrónico ou cópias de segurança, a empresa enfrenta um problema de continuidade, risco legal e confiança comercial. A recuperação após ransomware não começa com a reposição de dados. Começa com controlo: saber o que foi atingido, impedir nova propagação e decidir o que tem de voltar primeiro.
A pressão favorece erros. Restaurar depressa uma máquina comprometida, ligar cópias de segurança sem validação ou negociar sem perceber o alcance do incidente pode transformar horas de paragem em semanas de instabilidade. O objectivo não é apenas voltar a operar. É voltar a operar com segurança e com uma visão clara das causas.
Recuperação após ransomware: as primeiras decisões
Nas primeiras horas, é necessário separar urgência de improviso. A equipa deve isolar os equipamentos afectados da rede, incluindo ligações VPN, partilhas de ficheiros e acessos remotos que possam servir de canal de propagação. Isolar não significa apagar ou reiniciar indiscriminadamente. Registos, mensagens de resgate, alertas de segurança e indicadores técnicos podem ser essenciais para perceber o vector de entrada e apoiar uma investigação.
Em paralelo, deve ser activada uma estrutura simples de decisão. Alguém coordena a resposta técnica, alguém avalia o impacto operacional e alguém gere a comunicação com direcção, colaboradores, clientes e fornecedores. Em empresas menores, estas funções podem estar concentradas em poucas pessoas. Ainda assim, têm de estar explícitas. Sem responsabilidades claras, multiplicam-se acções contraditórias e perde-se tempo a discutir prioridades.
A pergunta inicial não é apenas “que sistemas estão indisponíveis?”. É também “que processos deixaram de funcionar?”. Uma aplicação de faturação pode estar disponível, mas inutilizável se a base de dados, a autenticação ou a integração bancária continuarem bloqueadas. Um site pode manter-se online enquanto o sistema que processa encomendas está parado. A análise deve seguir as dependências reais do negócio, não apenas a lista de activos de TI.
Compreender o alcance antes de restaurar
Um ataque de ransomware pode envolver encriptação, exfiltração de dados ou ambos. Esta distinção altera a resposta. Se existirem indícios de cópia de informação, a organização deve avaliar que dados pessoais, comerciais ou confidenciais podem estar envolvidos, quem pode ser afectado e que obrigações de comunicação se aplicam.
No contexto do RGPD, uma violação de dados pessoais pode exigir notificação à autoridade de controlo no prazo de 72 horas após a organização ter conhecimento do incidente, quando exista risco para os direitos e liberdades das pessoas. O prazo não substitui a investigação, mas obriga a documentar o que se sabe, o que ainda está a ser apurado e as medidas tomadas. Quando o risco for elevado, poderá também ser necessário comunicar aos titulares dos dados. A decisão deve ser fundamentada, não baseada em suposições.
A investigação técnica deve procurar responder a quatro questões: como entrou o atacante, durante quanto tempo esteve presente, que credenciais ou sistemas comprometeu e que informação pode ter saído. Uma conta com privilégios excessivos, uma palavra-passe reutilizada, um serviço remoto exposto, uma actualização em falta ou um fornecedor com acesso persistente podem estar na origem. Restaurar ficheiros sem corrigir essa porta de entrada é reconstruir a operação sobre a mesma falha.
Nem todos os vestígios estarão num único sistema. Registos de firewall, identidade, correio eletrónico, serviços cloud, antivírus e servidores podem revelar uma sequência que um equipamento isolado não mostra. É por isso que a preservação de evidência deve preceder alterações profundas sempre que possível. Há um equilíbrio a manter: a empresa não pode ficar parada à espera de uma análise perfeita, mas também não deve destruir os elementos que permitem recuperar com confiança.
Restaurar por prioridade de negócio
A recuperação eficaz raramente segue a ordem em que os sistemas foram infectados. Segue a ordem que reduz primeiro o impacto no negócio. Para uma empresa de serviços, isto pode significar recuperar autenticação, comunicações e acesso à documentação de clientes. Para uma operação comercial, pode ser essencial restabelecer encomendas, stocks, faturação e integrações logísticas. Para uma indústria, a prioridade pode estar nos sistemas que suportam produção e segurança operacional.
Antes de restaurar, as cópias de segurança precisam de validação. Ter uma cópia não significa ter uma cópia recuperável. É preciso confirmar a data, a integridade, a cobertura dos dados críticos e a ausência de sinais de comprometimento. Uma cópia online e permanentemente acessível a partir da rede de produção pode ter sido encriptada ou manipulada pelo atacante. Cópias imutáveis, segregadas e testadas reduzem este risco, mas não dispensam verificação.
A reposição deve ocorrer num ambiente limpo. Isso pode implicar reconstruir servidores, reconfigurar postos de trabalho, rodar palavras-passe, revogar sessões activas, reforçar autenticação multifator e aplicar actualizações antes de voltar a ligar serviços à rede. É um processo mais exigente do que restaurar uma imagem antiga, mas evita que credenciais roubadas ou mecanismos de persistência devolvam o atacante ao ambiente.
Também é prudente testar cada serviço restaurado antes de o declarar operacional. Verifique acessos, permissões, integrações, dados transaccionais e desempenho. Uma base de dados aparentemente recuperada pode conter informação incompleta. Um serviço de correio pode funcionar, mas continuar com regras maliciosas activas. A recuperação técnica só está concluída quando os processos de negócio voltam a funcionar de forma verificável.
Pagar o resgate não é uma estratégia de recuperação
A decisão de pagar um resgate surge frequentemente quando a paragem ameaça receitas, contratos ou salários. Não existe uma resposta universal, porque o contexto, o impacto e o enquadramento legal variam. Mas pagar não garante a devolução dos dados, não prova que a informação copiada será eliminada e não remove o acesso que o atacante possa manter.
Uma empresa que considera esta hipótese precisa de aconselhamento jurídico, avaliação de risco e validação cuidada das implicações aplicáveis, incluindo possíveis restrições associadas ao destinatário do pagamento. Acima de tudo, não deve confundir pagamento com resolução. Mesmo que uma chave de desencriptação funcione, continuam a ser necessárias investigação, contenção, rotação de credenciais e reconstrução segura.
Do incidente à correcção das causas
Depois de recuperar os serviços prioritários, é tentador tratar o caso como encerrado. Esse é o momento em que muitas organizações perdem a oportunidade de corrigir o que realmente falhou. O incidente revelou uma cadeia de decisões técnicas acumuladas: acessos sem revisão, sistemas desactualizados, cópias de segurança não testadas, visibilidade insuficiente ou responsabilidades difusas.
Uma análise pós-incidente útil deve distinguir causas, falhas de controlo e consequências. A causa pode ter sido uma credencial comprometida. A falha de controlo pode ter sido a ausência de autenticação multifator ou de segmentação de rede. A consequência foi a paralisação de vários serviços. Esta separação evita recomendações vagas e permite investir onde o risco diminui de forma mensurável.
Uma abordagem disciplinada pode organizar-se em três fases. Primeiro, compreender o impacto no negócio e mapear os activos, dados e dependências críticas. Depois, investigar a arquitectura, os acessos, a postura de segurança, as cópias de segurança e os registos disponíveis. Por fim, priorizar um plano que combine acções imediatas com melhorias estruturais, definindo responsáveis, investimento, prazos e critérios de validação.
As prioridades diferem de empresa para empresa. Algumas precisam primeiro de fechar acessos remotos expostos e rever privilégios. Outras têm de redesenhar a estratégia de cópias de segurança, separar redes ou melhorar a monitorização. Há também decisões organizacionais: formação dirigida a equipas com maior exposição, procedimentos de resposta a incidentes e exercícios de recuperação. A tecnologia resolve parte do problema. A disciplina operacional sustenta o resto.
Preparar a próxima recuperação antes do próximo ataque
O melhor teste a um plano de recuperação não acontece durante uma crise. Acontece quando a empresa simula a indisponibilidade de um sistema crítico e mede quanto tempo demora a repor o serviço, que dados ficam por recuperar e que decisões ficam bloqueadas. Estes testes revelam diferenças entre o que está documentado e o que é realmente possível executar.
A questão decisiva não é se haverá uma tentativa de ataque. É se a organização consegue limitar o impacto, manter capacidade de decisão e recuperar sem repetir a vulnerabilidade que permitiu a entrada. Ver abaixo da superfície faz a diferença: reparar ficheiros devolve actividade; corrigir causas devolve controlo.